
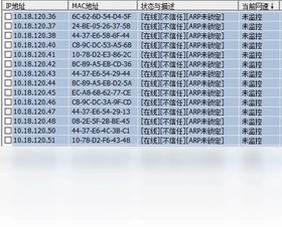
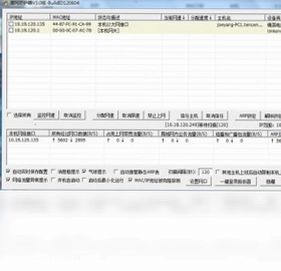
蹭网防护器电脑版是一款专注于局域网安全防护与网络流量管理的实用工具,能够快速检测局域网内新接入的上网主机并第一时间发出警告提示。软件支持有线与无线网络环境,可对网内任意主机采取网络隔离措施,禁止其上网。采用独特的流量监测技术,精准区分本机上网流量与本地网络流量,对带宽占用进行精细监测。创新的流量压制方式仅针对上网业务流量,不影响本地网速,同时具备ARP防护机制与隐形PC探测功能,有效防止ARP欺骗类限速工具干扰,快速发现MAC/IP地址被克隆的主机,并支持一键进入路由器管理界面,让您牢牢掌握网络主动权。

1.首先确保电脑已安装WinPcap驱动组件,这是蹭网防护器正常运行的必要依赖环境。
2.从官方渠道获取蹭网防护器电脑版安装包,双击运行安装程序,按照提示完成软件安装。
3.安装完成后启动蹭网防护器,软件会自动扫描当前局域网内的所有联网设备。
4.在主界面中查看扫描结果,识别出陌生设备后可右键选择隔离或禁止上网操作。
5.如需对带宽进行管理,可进入流量监测模块,查看各设备的实时流量占用情况。
6.配置完成后建议开启ARP防护功能,防止局域网内其他限速软件对网络造成干扰。
1.快速检测机制能够第一时间发现新上网的主机并给出警告提示,让蹭网行为无处遁形。
2.对网内任意主机可采取网络隔离措施,禁止其上网,无论网络是有线网还是无线网均可生效。
3.采用独特的流量监测方式,区分本机上网流量和本地网络流量,对带宽占用精细监测。
4.创新的流量压制方式只针对上网部分的业务流量有压制,对本地网速没有任何影响。
5.独特的ARP防护机制让ARP欺骗类限速软件工具失效,保障网络稳定运行。
6.主动探测隐形PC功能,快速发现冒充本机的MAC/IP地址的主机,防止身份被冒用。
7.一键配置路由器功能,直接进入路由器管理界面,占据网络管理主动权。
| 功能名称 | 快捷键 |
|---|---|
| 刷新设备列表 | F5 |
| 快速隔离选中主机 | Ctrl+I |
| 开启/关闭ARP防护 | Ctrl+A |
| 进入流量监测面板 | Ctrl+T |
| 打开路由器配置页 | Ctrl+R |
| 显示/隐藏设置窗口 | Ctrl+S |

| 配置项 | 最低要求 | 推荐要求 |
|---|---|---|
| 操作系统 | Windows XP | Windows 7/10/11 |
| 处理器 | 1GHz | 2GHz及以上 |
| 内存 | 512MB | 2GB及以上 |
| 硬盘空间 | 50MB | 200MB及以上 |
| 依赖组件 | WinPcap | WinPcap最新版 |
| 网络适配器 | 有线/无线网卡 | 千兆网卡 |
1.启动蹭网防护器后等待软件自动完成局域网设备扫描,通常需要几秒钟时间。
2.在设备列表中查看所有已连接的主机,根据设备名称和MAC地址判断是否有陌生设备。
3.发现可疑设备后选中该条目,点击网络隔离按钮,禁止该设备访问网络。
4.如果确认是家人或自己的设备,可以将其加入白名单,避免误操作影响正常使用。
5.开启ARP防护功能,防止局域网内其他用户使用ARP欺骗手段绕过防护措施。
6.定期使用主动探测隐形PC功能,检查是否有MAC/IP地址被克隆的情况发生。
1.打开蹭网防护器主界面,找到流量监测选项卡并点击进入监测面板。
2.软件会自动区分本机上网流量和本地网络流量,以不同颜色标识显示。
3.在列表中查看各台设备的实时上传和下载速率,了解带宽占用情况。
4.对于占用带宽过高的设备,可以使用流量压制功能限制其上网业务流量。
5.流量压制只针对上网部分的业务流量生效,不会对本地网速产生任何影响。
6.监测数据会实时刷新,您可以持续观察各设备的流量变化趋势,及时发现异常。
1.确保蹭网防护器已正常启动并完成对局域网的初始扫描。
2.在主界面菜单栏中找到安全防护选项,点击进入ARP防护设置页面。
3.勾选启用ARP防护复选框,软件将自动开始监控局域网内的ARP数据包。
4.如果检测到ARP欺骗行为,软件会立即发出警报并自动采取拦截措施。
5.您可以在防护日志中查看历史拦截记录,了解局域网内的安全状况。
6.建议保持ARP防护功能长期开启,让ARP欺骗类限速软件工具彻底失效。
此内容由AI根据文章内容自动生成,并已由人工审核



宏杰加密软件免费版 6.7.2.8 电脑版12.9M / 中文 / 6.7.2.8 电脑版
下载WinManager文档安全管理系统 4.0.274 电脑版15.0M / 中文 / 4.0.274 电脑版
下载凝逸安全浏览器 7.0.0.0 官方版1.4M / 中文 / 7.0.0.0 官方版
下载MiniVCap(摄像头监控软件) 5.6.7.0 电脑版3.6M / 中文 / 5.6.7.0 电脑版
下载游戏狗手游助手 1.3.0.2 电脑版11.0M / 中文 / 1.3.0.2 电脑版
下载网站广告过滤神器 2.12 电脑版985KB / 中文 / 2.12 电脑版
下载鹰眼摄像头监控录像软件最新版 10.11.12.0 电脑版4.8M / 中文 / 10.11.12.0 电脑版
下载百灵鸟文件加密 7.0 电脑版1.0M / 中文 / 7.0 电脑版
下载私密文件 1.5 电脑版477KB / 中文 / 1.5 电脑版
下载风行加密金刚锁 1.0.0.0 电脑版5.1M / 中文 / 1.0.0.0 电脑版
下载Eset Smart Security 10.0.386.2 最新版104.1M / 中文 / 10.0.386.2 最新版
下载文件夹加密神9000 1.0 电脑版1.8M / 中文 / 1.0 电脑版
下载疯师傅苹果数据擦除iMyFone Umate Pro 5.6.0.9 电脑版954KB / 中文 / 5.6.0.9 电脑版
下载财付通安全控件 2.0.3.0 最新版15.5M / 中文 / 2.0.3.0 最新版
下载费尔智能杀毒 8.1.7.6865 电脑版254.7M / 中文 / 8.1.7.6865 电脑版
下载云计算绿色上网平台 2.0.36 电脑版10.7M / 中文 / 2.0.36 电脑版
下载巨城文件保险柜 1.0.0.1 电脑版2.8M / 中文 / 1.0.0.1 电脑版
下载隐身专家 4.7.5.0 最新版20.5M / 中文 / 4.7.5.0 最新版
下载上网保姆 6.00 最新版4.5M / 中文 / 6.00 最新版
下载绿坝 3.17.0.0 电脑版9.3M / 中文 / 3.17.0.0 电脑版
下载筑原CAD病毒专杀工具 3.1.0.0 电脑版656KB / 中文 / 3.1.0.0 电脑版
下载极品私人密盘 4.1.0.30 电脑版3.1M / 中文 / 4.1.0.30 电脑版
下载Tweens浏览器 1.0.1.745 最新版5.7M / 中文 / 1.0.1.745 最新版
下载文件夹上锁专家 4.2.0.10 电脑版4.5M / 中文 / 4.2.0.10 电脑版
下载微点杀毒软件 1.2.10581.154 最新版77.1M / 中文 / 1.2.10581.154 最新版
下载Virbox Protector电脑版 3.0.2.17493 最新版153.2M / 中文 / 3.0.2.17493 最新版
下载Bitwarden密码管理器 2026.8.0 电脑版174.7M / 多国语言[中文] / 2026.8.0 电脑版
下载万能加密大师 1.0.6.0 电脑版6.6M / 中文 / 1.0.6.0 电脑版
下载BigFix软件 1.7.6.0 电脑版2.6M / 中文 / 1.7.6.0 电脑版
下载金盾视频加密软件电脑版 2.0.1.9 最新版89.9M / 中文 / 2.0.1.9 最新版
下载大内静探静默参数扫描器 1.3.7.0免费版15.5M / 中文 / 1.3.7.0免费版
下载大白找找软件 1.2.0 官方版13.1M / 中文 / 1.2.0 官方版
下载月犬云盾 6.7.5.8 最新版13.3M / 中文 / 6.7.5.8 最新版
下载小咪隐私空间软件 1.0.0.1 最新版15.4M / 中文 / 1.0.0.1 最新版
下载佳易数据恢复专家电脑版 1.0.1060.352 最新版1.2M / 中文 / 1.0.1060.352 最新版
下载腾讯电脑管家pc版 1.5.0最新版本2.1M / 中文 / 1.5.0最新版本
下载Avast杀毒软件免费版 21.2.2452最新离线安装包539.7M / 中文 / 21.2.2452最新离线安装包
下载Shadow Defender(影子卫士) 1.5.0.726中文版4KB / 中文 / 1.5.0.726中文版
下载微软电脑管家 1.0.0.2164最新版本86.4M / 中文 / 1.0.0.2164最新版本
下载360安全卫士电脑版安装包 13.0离线安装包84.2M / 中文 / 13.0离线安装包
下载WinOptimizer(全能系统优化)绿色版 19.00.22中文汉化版30.8M / 中文 / 19.00.22中文汉化版
下载Wise AD Cleaner(广告清道夫)官方绿色版 1.1.9.49简体中文版5.2M / 中文 / 1.1.9.49简体中文版
下载悟空安全软件 26.0.0.1060 官方版8.4M / 中文 / 26.0.0.1060 官方版
下载软件屏蔽器(一键阻止流氓软件) 2.10.0.0pc版3.4M / 中文 / 2.10.0.0pc版
下载大内静探静默参数扫描器 1.3.7.0免费版15.5M / 中文 / 1.3.7.0免费版
下载Bitwarden密码管理器 2026.8.0 电脑版174.7M / 多国语言[中文] / 2026.8.0 电脑版
下载数据泄露自查助手单文件版 1.0免安装版840KB / 中文 / 1.0免安装版
下载密齿私人文件柜最新版 1.0.1060.1240 电脑版21.3M / 中文 / 1.0.1060.1240 电脑版
下载万能加密大师 1.0.6.0 电脑版6.6M / 中文 / 1.0.6.0 电脑版
下载Virbox Protector电脑版 3.0.2.17493 最新版153.2M / 中文 / 3.0.2.17493 最新版
下载微点杀毒软件 1.2.10581.154 最新版77.1M / 中文 / 1.2.10581.154 最新版
下载文件夹上锁专家 4.2.0.10 电脑版4.5M / 中文 / 4.2.0.10 电脑版
下载筑原CAD病毒专杀工具 3.1.0.0 电脑版656KB / 中文 / 3.1.0.0 电脑版
下载费尔智能杀毒 8.1.7.6865 电脑版254.7M / 中文 / 8.1.7.6865 电脑版
下载财付通安全控件 2.0.3.0 最新版15.5M / 中文 / 2.0.3.0 最新版
下载WinManager文档安全管理系统 4.0.274 电脑版15.0M / 中文 / 4.0.274 电脑版
下载极品私人密盘 4.1.0.30 电脑版3.1M / 中文 / 4.1.0.30 电脑版
下载凝逸安全浏览器 7.0.0.0 官方版1.4M / 中文 / 7.0.0.0 官方版
下载MiniVCap(摄像头监控软件) 5.6.7.0 电脑版3.6M / 中文 / 5.6.7.0 电脑版
下载游戏狗手游助手 1.3.0.2 电脑版11.0M / 中文 / 1.3.0.2 电脑版
下载网站广告过滤神器 2.12 电脑版985KB / 中文 / 2.12 电脑版
下载鹰眼摄像头监控录像软件最新版 10.11.12.0 电脑版4.8M / 中文 / 10.11.12.0 电脑版
下载绿坝 3.17.0.0 电脑版9.3M / 中文 / 3.17.0.0 电脑版
下载云计算绿色上网平台 2.0.36 电脑版10.7M / 中文 / 2.0.36 电脑版
下载巨城文件保险柜 1.0.0.1 电脑版2.8M / 中文 / 1.0.0.1 电脑版
下载隐身专家 4.7.5.0 最新版20.5M / 中文 / 4.7.5.0 最新版
下载上网保姆 6.00 最新版4.5M / 中文 / 6.00 最新版
下载百灵鸟文件加密 7.0 电脑版1.0M / 中文 / 7.0 电脑版
下载风行加密金刚锁 1.0.0.0 电脑版5.1M / 中文 / 1.0.0.0 电脑版
下载Eset Smart Security 10.0.386.2 最新版104.1M / 中文 / 10.0.386.2 最新版
下载