
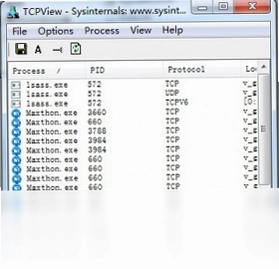
TCPView电脑版是一款由Windows Sysinternals出品的轻量级网络连接监控工具,能够实时显示系统中所有TCP与UDP端口的占用情况以及对应进程的详细信息。对于普通用户来说,它可以帮你快速判断某个端口是否被可疑程序占用;对于运维和开发人员而言,它更是排查网络异常、定位木马后门、分析线程活动的得力助手。TCPView电脑版界面简洁直观,资源占用极低,无需复杂配置即可上手使用,是Windows平台下端口与线程查看的经典工具。
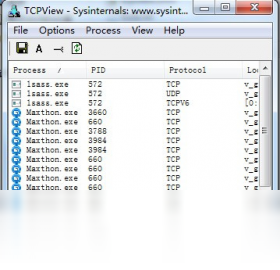
1.下载并解压TCPView电脑版压缩包,双击运行其中的tcpview.exe可执行文件,首次启动时系统可能会弹出用户账户控制提示,点击“是”即可进入主界面。
2.程序打开后会自动扫描并列出当前系统中所有活动的TCP和UDP连接,每一行代表一个连接条目,包含进程名、PID、协议、本地地址、远程地址以及连接状态等字段。
3.如果你只想关注TCP端口,可以点击菜单栏的“View”选项,在下拉菜单中取消勾选“Show Unconnected Endpoints”来隐藏未连接的端点,让列表更加清爽。
4.点击任意列标题可以对列表进行排序,例如点击“Local Port”可以按本地端口号升序或降序排列,方便你快速定位到某个特定端口。
5.找到你关心的端口对应行后,查看“Process”列即可知道是哪个程序在占用该端口,同时“State”列会显示ESTABLISHED、LISTENING、TIME_WAIT等具体连接状态。
6.如果需要查看某个进程的完整路径,可以右键点击该条目,选择“Process Properties”即可弹出属性窗口查看详细信息。
1.打开TCPView电脑版后,首先关注“State”列中状态为LISTENING的条目,这些是正在监听等待连接的端口,木马程序通常会在特定端口上开启监听。
2.观察“Process”列中是否有陌生或名称可疑的进程,例如随机字符命名的程序、伪装成系统进程名称但路径异常的程序,这些都值得警惕。
3.查看“Remote Address”列,如果某个连接指向的是你不认识的境外IP地址,且对应进程并非你主动运行的软件,建议进一步排查。
4.利用“Endpoints”菜单中的“Close Connection”功能可以强制关闭可疑连接,但请注意这不会删除恶意程序本身,仅作为临时阻断手段。
5.结合“Process Properties”查看可疑进程的完整路径和命令行参数,如果路径位于临时文件夹或用户目录下且文件名随机,基本可以判定为恶意程序。
6.发现可疑进程后,记录下其PID和路径,再配合任务管理器或专业安全软件进行深入查杀和清理。
7.建议定期使用TCPView电脑版进行扫描对比,建立正常端口的基线认知,这样一旦出现异常新增端口就能第一时间发现。
| 快捷键 | 功能说明 |
|---|---|
| F5 | 立即刷新当前端口连接列表 |
| Ctrl+S | 将当前连接列表保存为文本文件 |
| Ctrl+F | 打开查找对话框,搜索指定进程或端口 |
| Ctrl+A | 全选当前列表中的所有连接条目 |
| Delete | 关闭选中的连接(需谨慎操作) |
| 空格键 | 暂停或恢复列表的自动刷新 |
| 配置项 | 最低要求 | 推荐配置 |
|---|---|---|
| 操作系统 | Windows XP及以上 | Windows 10/11 |
| 处理器 | 1GHz | 2GHz及以上 |
| 内存 | 512MB | 2GB及以上 |
| 硬盘空间 | 1MB可用空间 | 10MB以上 |
| 权限要求 | 管理员权限 | 管理员权限 |
| 网络 | 无特殊要求 | 正常联网 |
1.与系统自带的netstat命令相比,TCPView电脑版提供了图形化界面,所有连接信息一目了然,无需记忆复杂的命令行参数,大大降低了使用门槛。
2.相较于CurrPorts等同类工具,TCPView电脑版由微软官方Sysinternals团队维护,兼容性和稳定性更有保障,且更新频率稳定可靠。
3.TCPView电脑版支持实时自动刷新,默认每秒刷新一次,能够动态追踪端口和线程的变化过程,而netstat只能反映执行命令那一刻的快照状态。
4.资源占用极低是TCPView电脑版的显著优势,程序体积小巧,运行时不占用大量CPU和内存资源,即使长时间挂在后台也不会影响系统性能。
5.内置的进程属性查看功能可以直接显示进程的完整路径、版本信息和命令行参数,省去了额外打开任务管理器的步骤,排查效率更高。
6.TCPView电脑版还支持将当前连接列表导出为文本文件,方便存档记录或发送给他人协助分析,这是许多轻量级工具不具备的实用功能。
1.运行TCPView电脑版需要管理员权限,否则部分系统进程的端口信息可能无法完整显示,建议右键选择“以管理员身份运行”。
2.在使用“Close Connection”功能强制关闭连接时务必谨慎,如果误关了系统关键进程的连接,可能导致网络中断或程序异常。
3.TCPView电脑版的自动刷新功能虽然方便,但在连接数量庞大的服务器环境下频繁刷新可能会造成界面闪烁,此时可以适当调低刷新频率。
4.部分杀毒软件可能会对TCPView电脑版的端口扫描行为产生误报,如遇到拦截提示请将其添加到信任列表,该工具本身安全无毒。
5.TCPView电脑版显示的是当前时刻的端口状态,对于已经关闭的连接无法追溯,如需历史记录请提前使用导出功能保存数据。
6.在Windows防火墙或第三方安全软件开启的情况下,某些端口的显示状态可能与实际略有差异,建议结合其他检测手段综合判断。
1.TCPView电脑版不仅支持TCP协议,还能完整显示UDP端口的占用情况,在列表中通过“Protocol”列可以区分TCP和UDP条目。
2.对于UDP协议,由于它是无连接协议,状态列通常显示为空白或“*”,但仍能看到对应的本地地址和进程信息。
3.TCPView电脑版同样支持IPv6连接的查看,如果系统中存在IPv6地址的通信,会在本地地址和远程地址列中以IPv6格式呈现。
4.如果只想查看某一种协议的连接,可以通过“View”菜单中的“Show TCP”和“Show UDP”选项进行筛选显示。
5.在混合网络环境下,TCPView电脑版能够同时展示IPv4和IPv6的连接信息,帮助你全面掌握系统的网络通信状况。
6.对于UDP端口的监控,由于UDP通信的瞬时性,建议配合自动刷新功能使用,以便捕捉到短时间内的通信活动。
此内容由AI根据文章内容自动生成,并已由人工审核



SpeedTest(网络测速小工具) 1.2.3 单文件版68.3M / 英文 / 1.2.3 单文件版
下载360宽带测速器单文件版 15.0.0.1010 电脑版4.5M / 中文 / 15.0.0.1010 电脑版
下载佐罗浏览器软件 1.5.360.0 电脑版1.9M / 中文 / 1.5.360.0 电脑版
下载七彩色淘宝数据包图片搬家工具 8.2 电脑版841KB / 中文 / 8.2 电脑版
下载瑞影浏览器软件 3.3.0.0 电脑版1.2M / 中文 / 3.3.0.0 电脑版
下载ADSL超频奇兵 7.1.2.8 电脑版418KB / 中文 / 7.1.2.8 电脑版
下载谷普浏览器 2.34.0.7 电脑版1007KB / 中文 / 2.34.0.7 电脑版
下载六飞Go6版 1.11 电脑版9.0M / 中文 / 1.11 电脑版
下载狂速浏览器 2.0.0.0 电脑版1.4M / 中文 / 2.0.0.0 电脑版
下载Cromite浏览器电脑版 153.0.8010.37 最新版194.8M / 多国语言[中文] / 153.0.8010.37 最新版
下载千寻浏览器 1.0.300.869 电脑版5.7M / 中文 / 1.0.300.869 电脑版
下载天行浏览器 4.0.5 电脑版62.8M / 中文 / 4.0.5 电脑版
下载网络人远程监控软件旗舰版 2.335 电脑版9.9M / 中文 / 2.335 电脑版
下载VNC Viewer 6.19.715.41730 电脑版10.2M / 英文 / 6.19.715.41730 电脑版
下载Zen Browser浏览器(开源跨平台浏览器) 1.22.1b最新版108.9M / 多国语言[中文] / 1.22.1b最新版
下载宽带上网助手 9.5.2103.1718 电脑版26.9M / 中文 / 9.5.2103.1718 电脑版
下载天翼宽带客户端 2.1.0.0 电脑版15.6M / 中文 / 2.1.0.0 电脑版
下载迅雷17绿色精简版 25.1.12.1636绿色版135M / 中文 / 25.1.12.1636绿色版
下载谷歌浏览器最新版本电脑版(Google Chrome) 153.0.8010.48版本159.6M / 中文 / 153.0.8010.48版本
下载桌面百度 3.3.0.3153 电脑版12.3M / 中文 / 3.3.0.3153 电脑版
下载蚂蚁浏览器最新完整版 9.0.0.407 电脑版1.6M / 中文 / 9.0.0.407 电脑版
下载昭君网客户端软件 2.014 电脑版6.8M / 中文 / 2.014 电脑版
下载mkbrowser电脑版 28.0.1500.82 官方版25.1M / 中文 / 28.0.1500.82 官方版
下载SoMud最新版 1.3.1.0 电脑版12.4M / / 1.3.1.0 电脑版
下载115浏览器pc版 125.0.6422.61 最新版92.6M / 中文 / 125.0.6422.61 最新版
下载花生壳动态域名pc版 6.0.6.18876 电脑版3.0M / 中文 / 6.0.6.18876 电脑版
下载枫树浏览器(CoolNovo) 2.0.9.20 电脑版38.7M / 中文 / 2.0.9.20 电脑版
下载65游戏浏览器 2.0.1.5 最新版3.4M / 中文 / 2.0.1.5 最新版
下载极速云浏览器软件 2.2 电脑版890KB / 中文 / 2.2 电脑版
下载Natural Wind 2.0.1.0 电脑版5.0M / 中文 / 2.0.1.0 电脑版
下载中易浏览器 3.2.0.35 电脑版790KB / 中文 / 3.2.0.35 电脑版
下载云盘网客户端 1.0 电脑版4.2M / 中文 / 1.0 电脑版
下载蜜糖购物浏览器软件 1.0.0.1002 电脑版1.2M / 中文 / 1.0.0.1002 电脑版
下载hao123 1.0.0.1108 电脑版1.0M / 中文 / 1.0.0.1108 电脑版
下载淘宝街 1.0 电脑版2.5M / 中文 / 1.0 电脑版
下载NetLimiter Pro(网络防火墙) 5.3.27.0 电脑版18.3M / 多国语言[中文] / 5.3.27.0 电脑版
下载火狐浏览器官方最新版本 106.0.2离线安装包54.7M / 中文 / 106.0.2离线安装包
下载唧唧down最新版(哔哩哔哩视频音频下载器) 1.229.1便携版8.1M / 中文 / 1.229.1便携版
下载谷歌浏览器最新版本电脑版(Google Chrome) 153.0.8010.48版本159.6M / 中文 / 153.0.8010.48版本
下载迅雷绿色版免费 12.4.12.4000电脑版95.8M / 中文 / 12.4.12.4000电脑版
下载Xshell绿色版免安装 8.0.0110 特别版20.5M / 多国语言[中文] / 8.0.0110 特别版
下载Internet Download Manager免激活版 6.43.10 最新版6.5M / 多国语言[中文] / 6.43.10 最新版
下载迅雷pc版安装包 12.4.10.3940版本7.9M / 中文 / 12.4.10.3940版本
下载Chrome win7离线安装包 109.0.5414.168 便携版85.0M / 多国语言[中文] / 109.0.5414.168 便携版
下载Wireshark官方正版 4.6.8便携版139.9M / 中文 / 4.6.8便携版
下载哔哩下载姬最新版(B站视频下载工具) 1.5.4电脑版30.2M / 中文 / 1.5.4电脑版
下载ode多功能助手电脑版 1.4.3pc版76.9M / 中文 / 1.4.3pc版
下载AB Download Manager最新版本(下载工具) 1.10.4 绿色版88.4M / 中文 / 1.10.4 绿色版
下载阿里云盘便携版 2.2.1.761免安装版59.5M / 中文 / 2.2.1.761免安装版
下载Neat Download Manager最新版 1.2.24汉化版733KB / 中文 / 1.2.24汉化版
下载火狐浏览器tete009版 153.0.4 绿色便携版89.2M / 中文 / 153.0.4 绿色便携版
下载迅雷17绿色精简版 25.1.12.1636绿色版135M / 中文 / 25.1.12.1636绿色版
下载qBittorrent便携版 5.2.3.10 绿色版26.4M / 多国语言[中文] / 5.2.3.10 绿色版
下载FluxDown最新版本 0.4.7 便携版28.5M / 多国语言[中文] / 0.4.7 便携版
下载群晖 DS918 6.23 引导文件(img和vmdk) 50M / 中文 /
下载Ungoogled Chromium电脑版 152.0.7977.82-1.1最新版本188.0M / 中文 / 152.0.7977.82-1.1最新版本
下载Chromium浏览器电脑版 154.0.8029.0 最新版339.3M / 中文 / 154.0.8029.0 最新版
下载CloudDrive2 Windows版 1.0.16 官方版158.8M / 中文 / 1.0.16 官方版
下载小白羊网盘官方电脑版(BoxPlayer) 5.0.29 pc版128.6M / 中文 / 5.0.29 pc版
下载Ghost Downloader最新版(多线程下载器) 4.3.7 电脑版43.7M / 英文 / 4.3.7 电脑版
下载欧朋浏览器国际版 77.0.4054.80绿色版80M / 中文 / 77.0.4054.80绿色版
下载NetTool(IP配置工具)最新版 2.0绿色单文件版34KB / 中文 / 2.0绿色单文件版
下载闪豆下载器电脑版 2026年06月25更新版84.3M / 中文 / 2026年06月25更新版
下载MotrixNext(下载工具) 3.9.7 最新版15.2M / 多国语言[中文] / 3.9.7 最新版
下载水狐浏览器官方正版(Waterfox) 6.7.3最新版101.0M / 多国语言[中文] / 6.7.3最新版
下载阿里云盘pc版本 6.9.1最新版139.1M / 中文 / 6.9.1最新版
下载阿里云盘小白羊版本 1.6.29免费版47.8M / 中文 / 1.6.29免费版
下载360极速浏览器X绿色版 23.1.1271.64 纯净版193.9M / 中文 / 23.1.1271.64 纯净版
下载猫眼浏览器电脑版 6.9.4 绿色版217.1M / 中文 / 6.9.4 绿色版
下载光鸭云盘桌面版 1.0.0 官方版160.8M / 中文 / 1.0.0 官方版
下载