
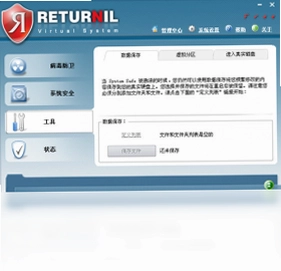
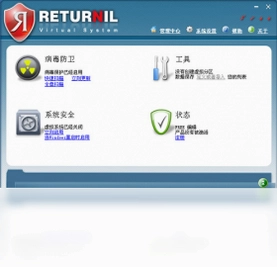
Returnil Virtual System 2010 Home Free是一款基于虚拟机原理打造的防毒防木马安全软件,它能在瞬间为计算机套上一层隔离保护罩,利用内存中的虚假替身“影子”系统来替代真实系统运行。所有病毒、木马及恶意操作都被限制在虚拟环境中,无法感染真实系统文件。重启后,一切危险痕迹即刻消失得无影无踪,让电脑始终保持纯净状态。对于经常测试未知软件或浏览高风险网站的用户来说,这款免费工具提供了轻量而高效的防护方案。
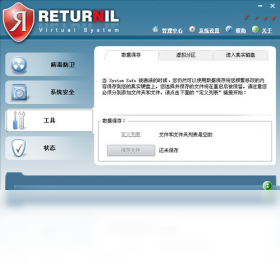
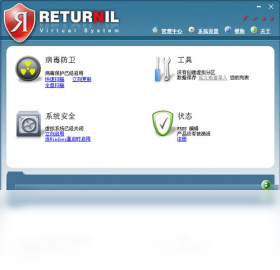
1.双击桌面图标启动Returnil Virtual System 2010 Home Free主程序,进入简洁的操作主界面。
2.在主界面中央找到“影子系统”或“虚拟模式”开关按钮,点击开启。
3.系统会弹出提示框询问是否立即激活保护,选择“是”并确认重启计算机。
4.重启后任务栏右下角会出现Returnil图标,表示影子模式已成功运行。
5.此时所有对C盘及系统分区的写入操作都将被重定向到虚拟内存中,不影响真实文件。
6.如需临时保存文件,可将重要资料存放在非保护分区或移动存储设备中。
7.使用完毕后再次打开主界面,点击关闭影子模式并重启,即可还原到原始状态。
| 功能操作 | 快捷键组合 |
|---|---|
| 快速开启/关闭影子模式 | Ctrl+Alt+R |
| 打开主界面 | Ctrl+Alt+M |
| 立即重启计算机 | Ctrl+Alt+Del(系统通用) |
| 切换保护分区 | Ctrl+Alt+P |
| 项目 | 最低要求 | 推荐配置 |
|---|---|---|
| 操作系统 | Windows XP SP3 | Windows 7/10 |
| 处理器 | 1GHz | 2GHz及以上 |
| 内存 | 512MB | 2GB及以上 |
| 硬盘空间 | 100MB可用 | 500MB以上 |
| 网络 | 无特殊要求 | 宽带连接 |
1.确保在开启影子模式前,真实系统中没有潜伏的活跃病毒,建议先做一次全盘扫描。
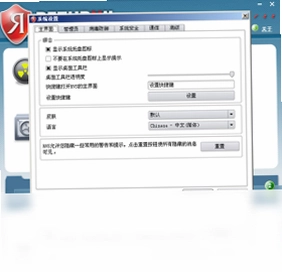
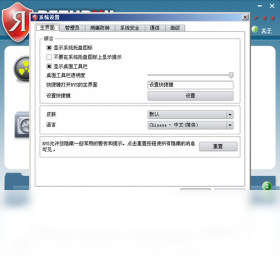
2.进入Returnil Virtual System 2010 Home Free设置界面,勾选“保护所有分区”选项,避免病毒从非系统盘写入启动项。
3.启用“内存保护”功能,防止恶意程序直接攻击内存中的影子系统进程。
4.不要将影子模式与低质量破解补丁或外挂程序同时运行,这类程序常携带驱动级木马。
5.定期更新软件自身版本,Returnil官方会修复可能被利用的底层漏洞。
6.如果发现系统异常卡顿或影子图标消失,立即重启并检查真实系统是否被感染。
7.配合可靠的杀毒软件作为第二道防线,但注意两者可能存在驱动冲突,需错开使用。
1.完美兼容Windows XP(32位与64位)及Windows Vista全系列版本。
2.支持Windows 7家庭版、专业版、旗舰版,安装后无需额外补丁。
3.可在Windows 8和Windows 8.1上运行,但部分Metro应用可能无法在影子模式下正常保存设置。
4.对于Windows 10早期版本(如1507至1809)可正常使用,更新版本需以管理员身份运行安装程序。
5.不支持Windows 11及更高版本,也不支持macOS、Linux等非Windows平台。
6.服务器操作系统如Windows Server 2003/2008未经过官方测试,不建议在生产环境中部署。
1.首先关闭Returnil Virtual System 2010 Home Free的影子模式,并重启计算机进入正常系统。
2.打开控制面板中的“程序和功能”,找到Returnil Virtual System 2010 Home Free条目。
3.右键选择卸载,按照向导提示完成初步移除,此时不要立即重启。
4.手动检查C:\Program Files和C:\Program Files (x86)目录,删除残留的Returnil文件夹。
5.打开注册表编辑器,定位到HKEY_LOCAL_MACHINE\SOFTWARE,删除Returnil相关键值。
6.使用CCleaner等工具清理无效注册表项和残留驱动文件,特别是rvsystem.sys等。
7.最后重启电脑,确认任务管理器中不再有Returnil进程,且系统盘空间恢复正常。
此内容由AI根据文章内容自动生成,并已由人工审核



文件夹加密精灵软件 5.5.0.1 电脑版963KB / 中文 / 5.5.0.1 电脑版
下载云锁软件 3.1.6 pc版8.5M / 中文 / 3.1.6 pc版
下载红线隐私保护系统 1.1.1.20 电脑版28.9M / 中文 / 1.1.1.20 电脑版
下载勒索病毒免疫工具 1.2.0.0 最新版357.2M / 中文 / 1.2.0.0 最新版
下载快客安全浏览器pc版 7.0.107.2016 电脑版4.1M / 中文 / 7.0.107.2016 电脑版
下载Lenovo Smart Fingerprint软件 1.1.0.8 电脑版6.5M / 英文 / 1.1.0.8 电脑版
下载TrueCrypt 7.1.1.0 电脑版3.3M / 英文 / 7.1.1.0 电脑版
下载木马专家 2021 2021 电脑版27.3M / 中文 / 2021 电脑版
下载文件密码箱 2011.0.0.6 电脑版3.2M / 中文 / 2011.0.0.6 电脑版
下载天行广告防火墙 3.9.0428.382 电脑版12.1M / 中文 / 3.9.0428.382 电脑版
下载孟坤专业挂机锁 2.0.0.0614 电脑版332KB / 中文 / 2.0.0.0614 电脑版
下载Password Safe软件 3.45.0.0 电脑版11.6M / 英文 / 3.45.0.0 电脑版
下载U盘超级加密3000最新版 7.9.6.0 电脑版13.4M / 中文 / 7.9.6.0 电脑版
下载冰冻精灵win10版 3.0.1.1 电脑版4.0M / 中文 / 3.0.1.1 电脑版
下载超级秘密文件夹 6.8.2.0 最新版7.7M / 中文 / 6.8.2.0 最新版
下载文件夹保护3000软件 9.63.0.0 电脑版29.1M / 中文 / 9.63.0.0 电脑版
下载影子系统pc版 8.5.5 电脑版23.2M / 中文 / 8.5.5 电脑版
下载易通电脑锁软件 7.8.3.1 电脑版4.8M / 中文 / 7.8.3.1 电脑版
下载PEiD 1.0 电脑版402KB / 英文 / 1.0 电脑版
下载文件保护专家软件 1.1.1.1 电脑版2.6M / 中文 / 1.1.1.1 电脑版
下载Hat.sh (Hat.sh文件加密解密工具) 1.0.0.0 电脑版56.5M / 英文 / 1.0.0.0 电脑版
下载KeePass Password Safe (KeePass密码管理) 2.47.0.0 电脑版4.1M / 多国语言[中文] / 2.47.0.0 电脑版
下载闪电文件夹加密大师软件 2.8.1.0 电脑版25.2M / 中文 / 2.8.1.0 电脑版
下载守护童年软件 1.1.608.1200 电脑版22.1M / 中文 / 1.1.608.1200 电脑版
下载共享文件夹加密超级大师 1.72 电脑版16.2M / 中文 / 1.72 电脑版
下载Enpass最新版 6.6.0 电脑版52.3M / 多国语言[中文] / 6.6.0 电脑版
下载WinMend Folder Hidden软件 1.4.7.0 pc版2.2M / 英文 / 1.4.7.0 pc版
下载猎豹安全浏览器 8.0.0.21681 电脑版82.7M / 中文 / 8.0.0.21681 电脑版
下载Windows Firewall Control 6.4.0.0 电脑版2.7M / 英文 / 6.4.0.0 电脑版
下载1Password最新版 6.8.496.0 电脑版4.4M / 英文 / 6.8.496.0 电脑版
下载影子安全软件 5.8 电脑版6.9M / 中文 / 5.8 电脑版
下载文档管理系统软件 6.15 电脑版25.8M / 中文 / 6.15 电脑版
下载文件夹加密超级大师软件 17.53.3.0 电脑版29.6M / 中文 / 17.53.3.0 电脑版
下载超级加密3000 12.6.5.0 电脑版9.7M / 中文 / 12.6.5.0 电脑版
下载AccessEnum权限查看器 1.32 电脑版50KB / 英文 / 1.32 电脑版
下载腾讯电脑管家pc版 1.5.0最新版本2.1M / 中文 / 1.5.0最新版本
下载悟空安全软件 26.0.0.1070 官方版8.4M / 中文 / 26.0.0.1070 官方版
下载Avast杀毒软件免费版 21.2.2452最新离线安装包539.7M / 中文 / 21.2.2452最新离线安装包
下载Shadow Defender(影子卫士) 1.5.0.726中文版4KB / 中文 / 1.5.0.726中文版
下载360安全卫士电脑版安装包 13.0离线安装包84.2M / 中文 / 13.0离线安装包
下载微软电脑管家 1.0.0.2164最新版本86.4M / 中文 / 1.0.0.2164最新版本
下载WinOptimizer(全能系统优化)绿色版 19.00.22中文汉化版30.8M / 中文 / 19.00.22中文汉化版
下载Wise AD Cleaner(广告清道夫)官方绿色版 1.1.9.49简体中文版5.2M / 中文 / 1.1.9.49简体中文版
下载筑原CAD病毒专杀工具 3.1.0.0 电脑版656KB / 中文 / 3.1.0.0 电脑版
下载软件屏蔽器(一键阻止流氓软件) 2.10.0.0pc版3.4M / 中文 / 2.10.0.0pc版
下载大内静探静默参数扫描器 1.3.7.0免费版15.5M / 中文 / 1.3.7.0免费版
下载Bitwarden密码管理器 2026.9.0电脑版175.8M / 多国语言[中文] / 2026.9.0电脑版
下载数据泄露自查助手单文件版 1.0免安装版840KB / 中文 / 1.0免安装版
下载费尔智能杀毒 8.1.7.6865 电脑版254.7M / 中文 / 8.1.7.6865 电脑版
下载MiniVCap(摄像头监控软件) 5.6.7.0 电脑版3.6M / 中文 / 5.6.7.0 电脑版
下载隐身专家 4.7.5.0 最新版20.5M / 中文 / 4.7.5.0 最新版
下载疯师傅苹果数据擦除iMyFone Umate Pro 5.6.0.9 电脑版954KB / 中文 / 5.6.0.9 电脑版
下载密齿私人文件柜最新版 1.0.1060.1240 电脑版21.3M / 中文 / 1.0.1060.1240 电脑版
下载Sandboxie最新版 5.53.3.0 电脑版2.1M / 中文 / 5.53.3.0 电脑版
下载万能加密大师 1.0.6.0 电脑版6.6M / 中文 / 1.0.6.0 电脑版
下载DNSPod DoH 安全工具 1.0.10 电脑版4.5M / 中文 / 1.0.10 电脑版
下载宏杰加密软件免费版 6.7.2.8 电脑版12.9M / 中文 / 6.7.2.8 电脑版
下载E-钻文件夹加密大师 6.8.0.20 电脑版2.9M / 中文 / 6.8.0.20 电脑版
下载Microsoft Security Essentials 4.10.209.0 电脑版14.4M / 中文 / 4.10.209.0 电脑版
下载File Shredder 文件粉碎机 4.1.0.31 电脑版2.4M / 英文 / 4.1.0.31 电脑版
下载PEiD 1.0 电脑版402KB / 英文 / 1.0 电脑版
下载反黄之盾软件 6.1 电脑版30.2M / 中文 / 6.1 电脑版
下载博软挂机锁 5.7.0.0 电脑版2.0M / 中文 / 5.7.0.0 电脑版
下载趋势科技PC-cillin云安全软件 11.0.0.1158 电脑版191.9M / 中文 / 11.0.0.1158 电脑版
下载文件保护专家软件 1.1.1.1 电脑版2.6M / 中文 / 1.1.1.1 电脑版
下载全通社安全卫士软件 1.0 电脑版9.0M / 中文 / 1.0 电脑版
下载MPC AdCleanerMPC广告过滤器 1.3.8325.1123 电脑版3.6M / 中文 / 1.3.8325.1123 电脑版
下载几米浏览器 2.0.0.0 电脑版40.3M / 中文 / 2.0.0.0 电脑版
下载U盘内存卡批量只读加密专家 1.7.2.0 电脑版16.3M / 中文 / 1.7.2.0 电脑版
下载IObit Malware Fighter IObit恶意软件战斗机 7.3.0.5799 电脑版61.2M / 中文 / 7.3.0.5799 电脑版
下载